
Vijf keer zoveel phishing, en AI heeft er (nog) verrassend weinig mee te maken
–

Je krijgt een WhatsAppbericht over je hotelboeking; de accommodatie en reisdata kloppen. Om de reservering te behouden, moet je nog even iets bevestigen of bijbetalen via een link. Dat klinkt aannemelijk: je hebt daar inderdaad een kamer geboekt. Toch kan het bericht van een oplichter komen.
De Fraudehelpdesk beschrijft zulke berichten in de halfjaarcijfers over 2026. Melders vertellen dat criminelen opvallend veel persoonlijke informatie hebben. De organisatie acht het aannemelijk dat zij gegevens uit datalekken gebruiken om hun verhaal geloofwaardiger te maken.
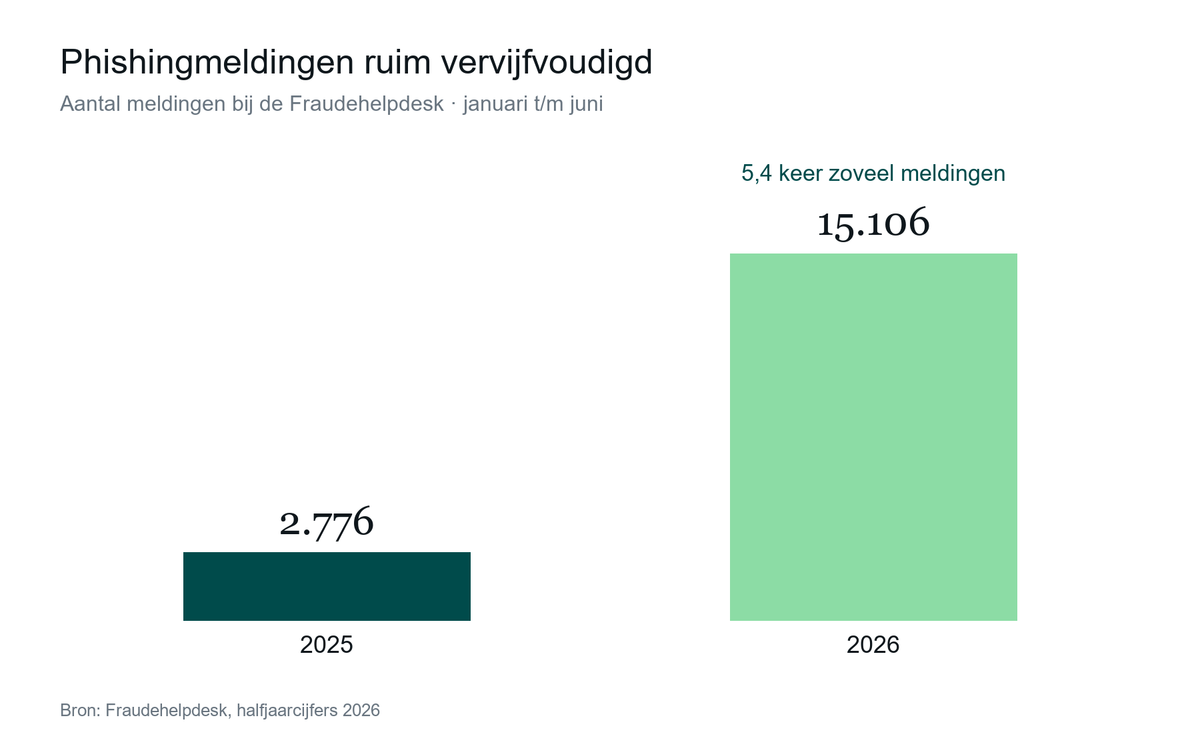
Ruim vijf keer zoveel phishingmeldingen
In de eerste helft van 2026 ontving de Fraudehelpdesk 15.106 phishingmeldingen, tegenover 2.776 in dezelfde periode van 2025. Het aantal gemelde financieel gedupeerden steeg van 124 naar 443. De gemelde schade nam toe van ongeveer 114.000 naar 492.000 euro.
Ook bij het totaal aantal meldingen via het callcenter groeide het schadebedrag sterk: het aantal meldingen steeg met 4,2 procent, van 50.873 naar 53.019. De gemelde schade nam met ongeveer 84 procent toe: van 27 miljoen naar 49,7 miljoen euro.
Deze cijfers gaan over wat bij de Fraudehelpdesk is gemeld. Ze laten niet zien hoeveel fraude er in totaal in Nederland plaatsvindt.
Een bericht over je eigen reservering
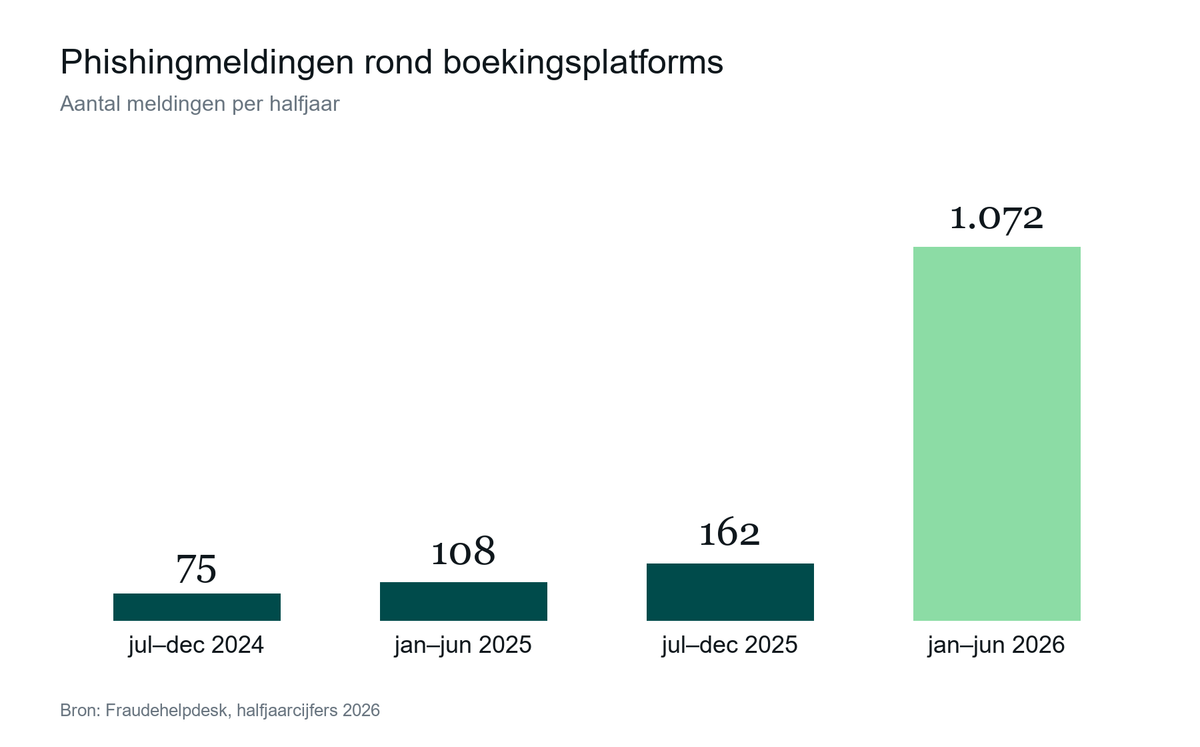
Bij boekingsplatforms kwamen in de eerste helft van 2026 1.072 phishingmeldingen binnen. Een jaar eerder waren dat er 108; in de tussenliggende zes maanden 162.
In veel van de beschreven gevallen bevatte het bericht informatie over een bestaande reservering. Vervolgens kreeg de ontvanger het verzoek de boeking te bevestigen of een aanvullende betaling te doen.
Een bericht over een reis die je daadwerkelijk hebt geboekt, is lastiger te beoordelen dan een willekeurig betaalverzoek. Je verwacht misschien nog informatie van het hotel. Als ook de boekingsgegevens kloppen, heb je minder aanleiding om te twijfelen. Alleen letten op taalfouten of onjuiste gegevens is dan onvoldoende.
Een mogelijk verband met Odido en Booking.com
De datalekken bij Odido en Booking.com kunnen aan deze toename hebben bijgedragen. Odido meldde in februari dat bij een cyberaanval persoonsgegevens uit een klantcontactsysteem waren geraakt. Booking Holdings bevestigt in zijn kwartaalrapport dat Booking.com in april ongeoorloofde toegang tot boekingsgegevens van gasten bij toezichthouders meldde. Zulke gegevens kunnen oplichters helpen om mensen gericht te benaderen.
Criminelen gebruikten het Odido-lek ook als aanleiding voor een nieuwe smoes. De Fraudehelpdesk waarschuwde in maart voor neptelefoontjes over compensatie na het datalek. Dat bewijst dat oplichters op het incident inspeelden, maar niet dat zij daarvoor gestolen Odido-gegevens gebruikten.
Hoeveel van de extra phishingmeldingen door deze twee incidenten zijn veroorzaakt, blijkt niet uit de halfjaarcijfers. Een verband is mogelijk, maar de stijging kan er niet zonder meer aan worden toegeschreven. Phishing rond boekingsplatforms werd bovendien al vóór 2026 gemeld.
De rol van AI blijft onduidelijk
De halfjaarcijfers geven geen uitsluitsel over het gebruik van AI door oplichters. In januari vertelde de Fraudehelpdesk aan Radar dat de organisatie geen meldingen had van telefoontjes waarbij via voice cloning akkoord was gegeven voor een afschrijving. Die uitspraak gaat over één specifieke werkwijze. Of oplichters AI gebruiken om hun berichten te schrijven, valt er niet uit af te leiden.
Bij de beschreven boekingsfraude is wel duidelijk wat het bericht overtuigend maakt: het sluit aan op een reservering die de ontvanger herkent.
Meer meldingen over energie en verduurzaming
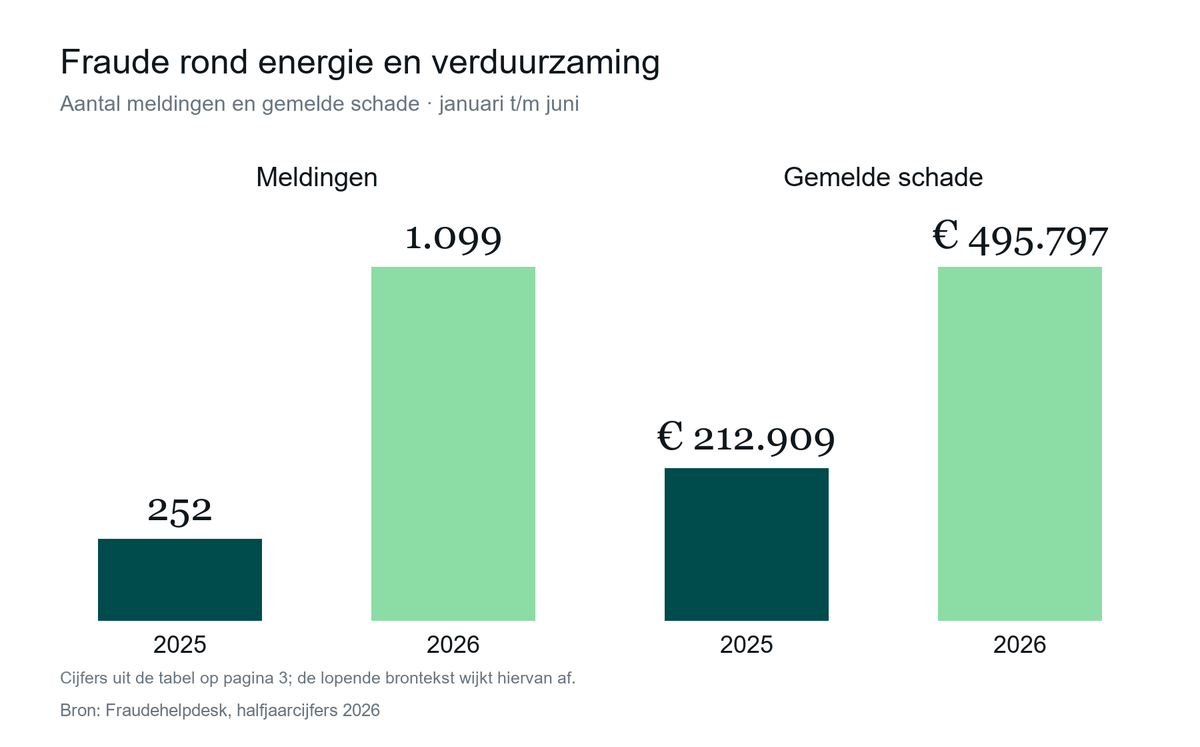
Ook fraude rond energie en verduurzaming nam toe. De tabel bij het persbericht vermeldt 1.099 meldingen in de eerste helft van 2026, tegenover 252 een jaar eerder. De gemelde schade steeg van 212.909 naar 495.797 euro, ruim een verdubbeling.
Oplichters benaderen mensen met verhalen over thuisbatterijen, zonnepanelen en veranderingen in de salderingsregeling. Bijna 95 procent van de melders had telefonisch contact met de oplichter.
Controleer het verzoek vóór je betaalt
ThreatFabric pleit in Shift Left on Fraud voor fraudedetectie vóór de betaling. Tegen de tijd dat iemand geld overmaakt, heeft de oplichter al contact gelegd en vertrouwen gewonnen. Voor banken betekent dat ook letten op eerdere signalen, zoals aanwijzingen dat iemand op afstand meekijkt of een apparaat overneemt.
De Fraudehelpdesk geeft consumenten drie adviezen: vertraag, vraag en verifieer. Neem tijd om het verzoek te beoordelen, stel kritische vragen en controleer de informatie via een vertrouwde bron.
Bij een betaalverzoek over een hotelboeking kun je zelf de app of website openen waarmee je hebt geboekt. Of bel de accommodatie via een nummer dat je onafhankelijk van het bericht hebt opgezocht. Gebruik daarvoor niet de link of het telefoonnummer dat de afzender meestuurt.
Ik verwacht dat de grote golf aan fraudeaanvallen met AI nog moet komen. Hoeveel AI nu al achter de schermen wordt gebruikt, weten we op basis van deze cijfers niet. Intussen richten oplichters met echte boekingsgegevens en een geloofwaardig betaalverzoek al veel schade aan.
Op de website van de organisatie vertellen slachtoffers over hun ervaringen.
Bram is een expert in het begrijpen van doelgroepen in beveiliging en IT, en het omzetten van de productpositionering van complexe producten in scherpe, overtuigende marketingstrategieën die doel treffen.

Oprichter Beyond Products & Security Innovation Stories


